Servicio propio
FileRisk, API de análisis de malware en archivos
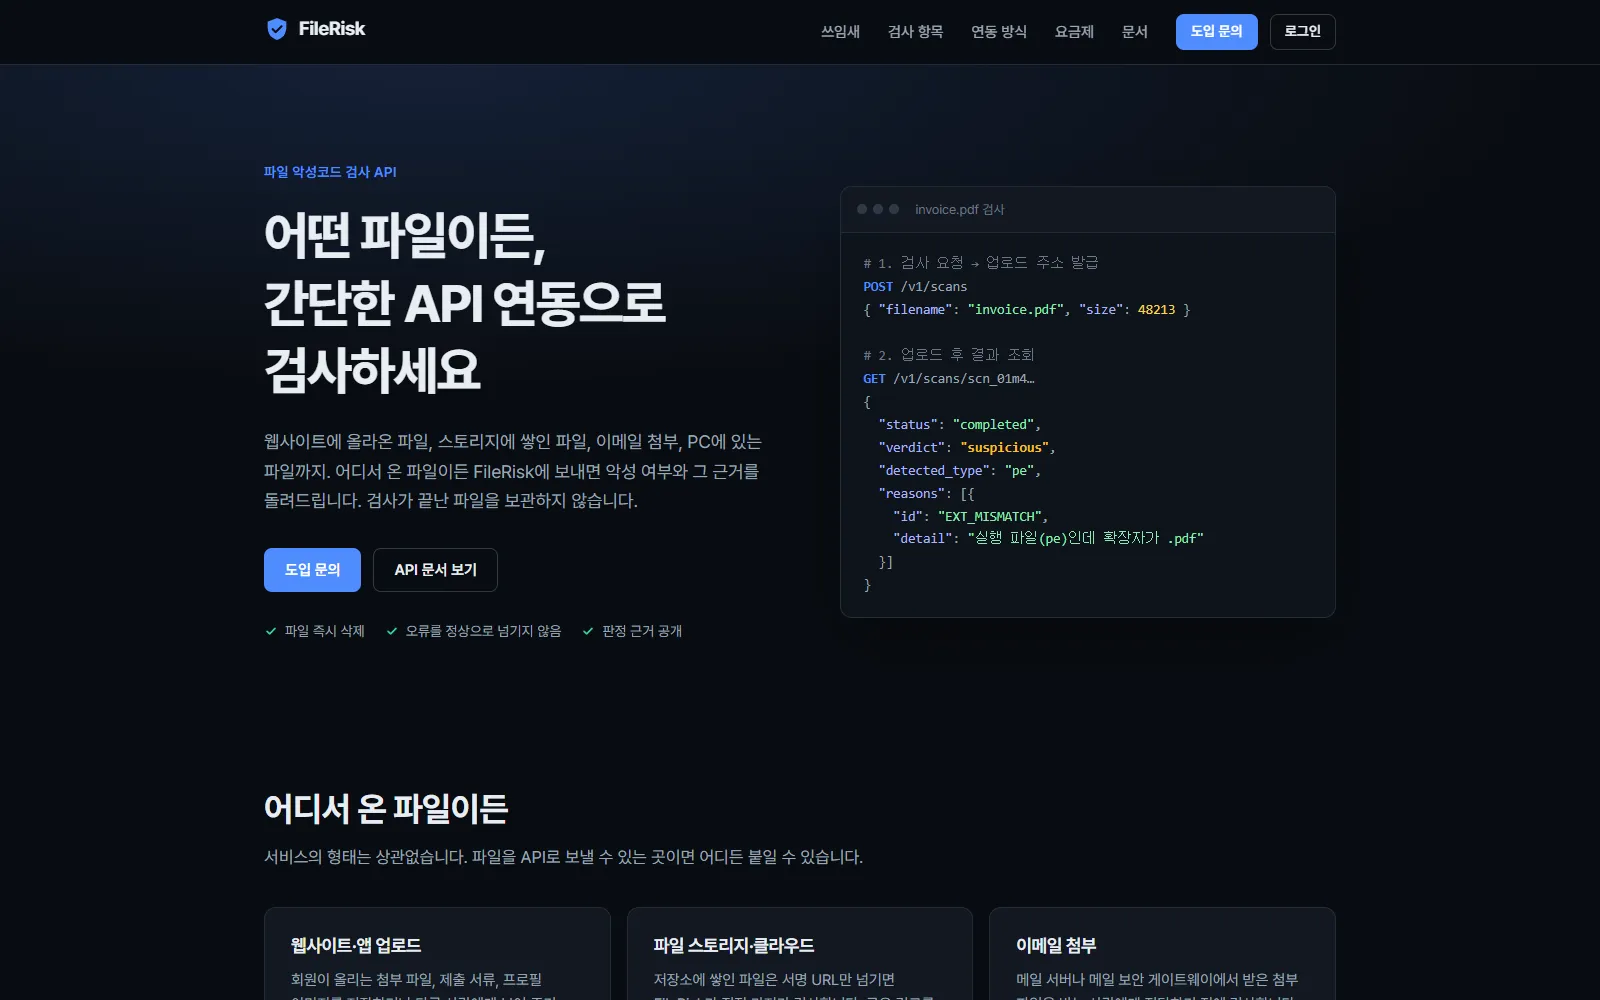
Un servicio de análisis que recibe cualquier archivo por API, devuelve un veredicto con sus motivos y borra el archivo en cuanto termina. Subidas web, almacenamiento de archivos, adjuntos de correo y sistemas de negocio se conectan con una sola llamada a la API.
Por qué lo hicimos
Cualquier servicio por el que circulan archivos necesita saber si los archivos subidos son seguros. Pero los motores comerciales son caros, y entregar archivos a un servicio de análisis externo significa no saber dónde acaban los archivos de los clientes. Un servicio de análisis no puede convertirse en un riesgo más.
Así que construimos una API de análisis diseñada para no conservar ningún archivo. Subidas web, almacenamiento de archivos, adjuntos de correo, equipos de empleados, canalizaciones de ingesta de documentos y sistemas de negocio se conectan allí donde un archivo pueda enviarse por API. La misma API analiza los archivos de BITBOX CLOUD.
Qué puedes hacer
Integración en tres pasos
Solicita un análisis para obtener una dirección de subida, sube el archivo allí y recibe el veredicto. Si el archivo ya está en un almacenamiento, basta con pasar una URL firmada para que FileRisk lo recoja directamente. Cuando el mismo archivo se repite, envía solo su hash SHA-256 y obtén el veredicto sin subir nada. Los resultados se leen por una API de consulta o llegan por webhook firmado.
Seis veredictos con motivos
Limpio, malicioso, sospechoso, no analizable, error y formato verificado. Cada veredicto incluye una lista de motivos que indica qué motor vio qué, junto con las versiones de motor y firmas, de modo que puedes registrar y explicar el resultado tal cual. Un tiempo de espera agotado o un fallo del motor se informa como error, nunca como limpio, y los archivos cuyo contenido no puede examinarse, como los comprimidos cifrados, se marcan como no analizables.
Varias capas de análisis
- Firmas de malware. Se detecta el malware conocido y las firmas se actualizan solas.
- Reglas de detección que encuentran web shells y scripts maliciosos; las reglas coincidentes quedan como motivos.
- Detección de suplantación de formato: archivos cuya extensión no coincide con su formato real, extensiones dobles, código oculto en imágenes y SVG con scripts.
- Comprobación de estructura de comprimidos: zip, gzip, bzip2, xz y tar se extraen internamente para detectar bombas de compresión y anidamiento profundo.
- Verificación de formato de medios grandes: de los originales de vídeo y audio de más de 100MB solo se analizan los rangos necesarios para confirmar que la estructura coincide con el formato.
- Caché de hashes. Los archivos ya analizados obtienen el veredicto sin subirlos.
Un análisis en el que confiar
- No se conserva ningún archivo. Se borra en cuanto termina el análisis y solo quedan el veredicto y sus motivos. Tampoco existe forma de exportar un archivo detectado.
- El cuerpo del archivo no pasa por el servidor de la API: va directamente al servidor de análisis.
- Un error nunca se informa como limpio. Los archivos que no se pudieron examinar se marcan como no analizables o error.
- Antes del lanzamiento comprobamos los falsos positivos y el tiempo de análisis con cientos de miles de archivos limpios.
Empieza
Intégralo de inmediato con el plan gratuito y sube de plan según crezca tu volumen de análisis. La documentación de la API y la especificación OpenAPI son públicas.
Resultados
3 pasos
Solicitar el análisis, enviar el archivo, recibir el veredicto. Resultados por consulta o por webhook firmado
6 veredictos
Limpio, malicioso, sospechoso, no analizable, error, formato verificado. Con lista de motivos y versiones de motor y firmas
0
Archivos conservados tras el análisis. Solo se guardan el veredicto y sus motivos, y no existe forma de exportar un archivo detectado
Segundos
Tiempo hasta el veredicto en la mayoría de archivos. Los ya analizados se juzgan al instante solo por su hash
Qué significa un resultado
AntesUn solo "limpio". Los tiempos de espera y errores se confunden con limpio
DespuésSeis veredictos con lista de motivos. Los archivos que no se pudieron examinar se marcan claramente como no analizables o error
Adónde van los archivos del cliente
AntesEntregados a un servicio externo, nadie sabe dónde acaban
DespuésEl archivo va solo al servidor de análisis y se borra de inmediato
Archivos ya en el almacenamiento
AntesHay que descargarlos y volver a subirlos para analizarlos
DespuésBasta con pasar una URL firmada y se recogen directamente. Los archivos conocidos se juzgan solo por su hash
Archivos comprimidos
AntesLa extracción se cuelga o una bomba de compresión tumba el analizador
DespuésSe extraen internamente para detectar bombas de compresión y anidamiento profundo, y los cifrados se marcan como no analizables
Pantallas
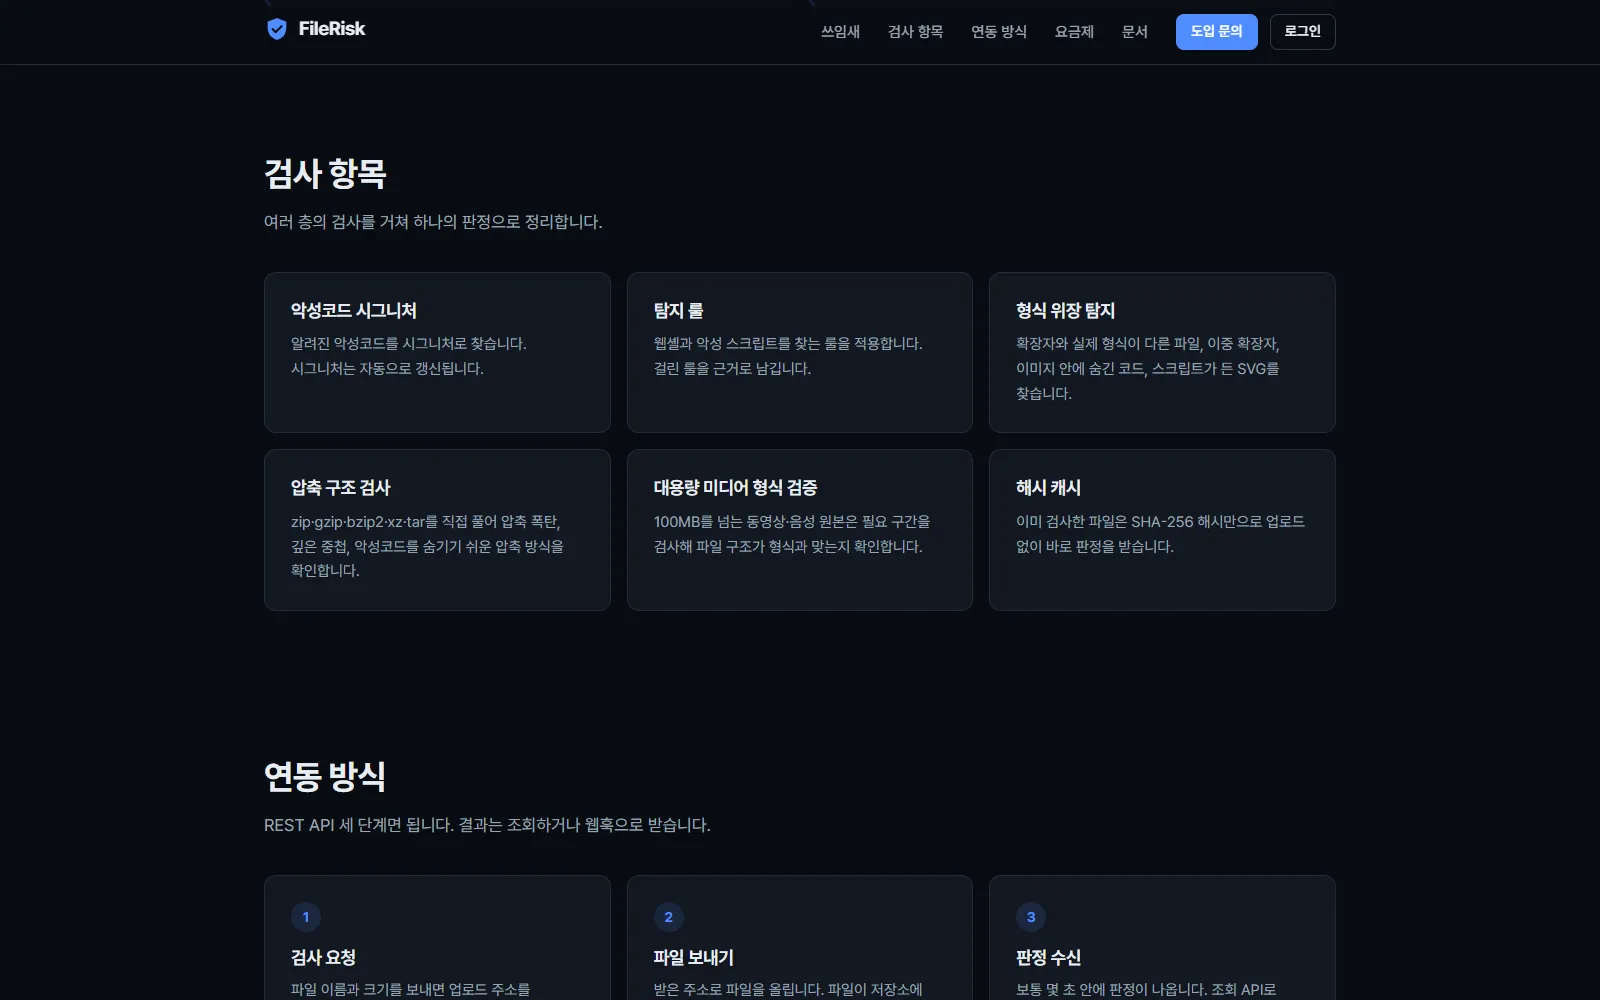
Varias capas de comprobación, desde firmas y reglas de detección hasta suplantación de formato, estructura de comprimidos, medios grandes y caché de hashes 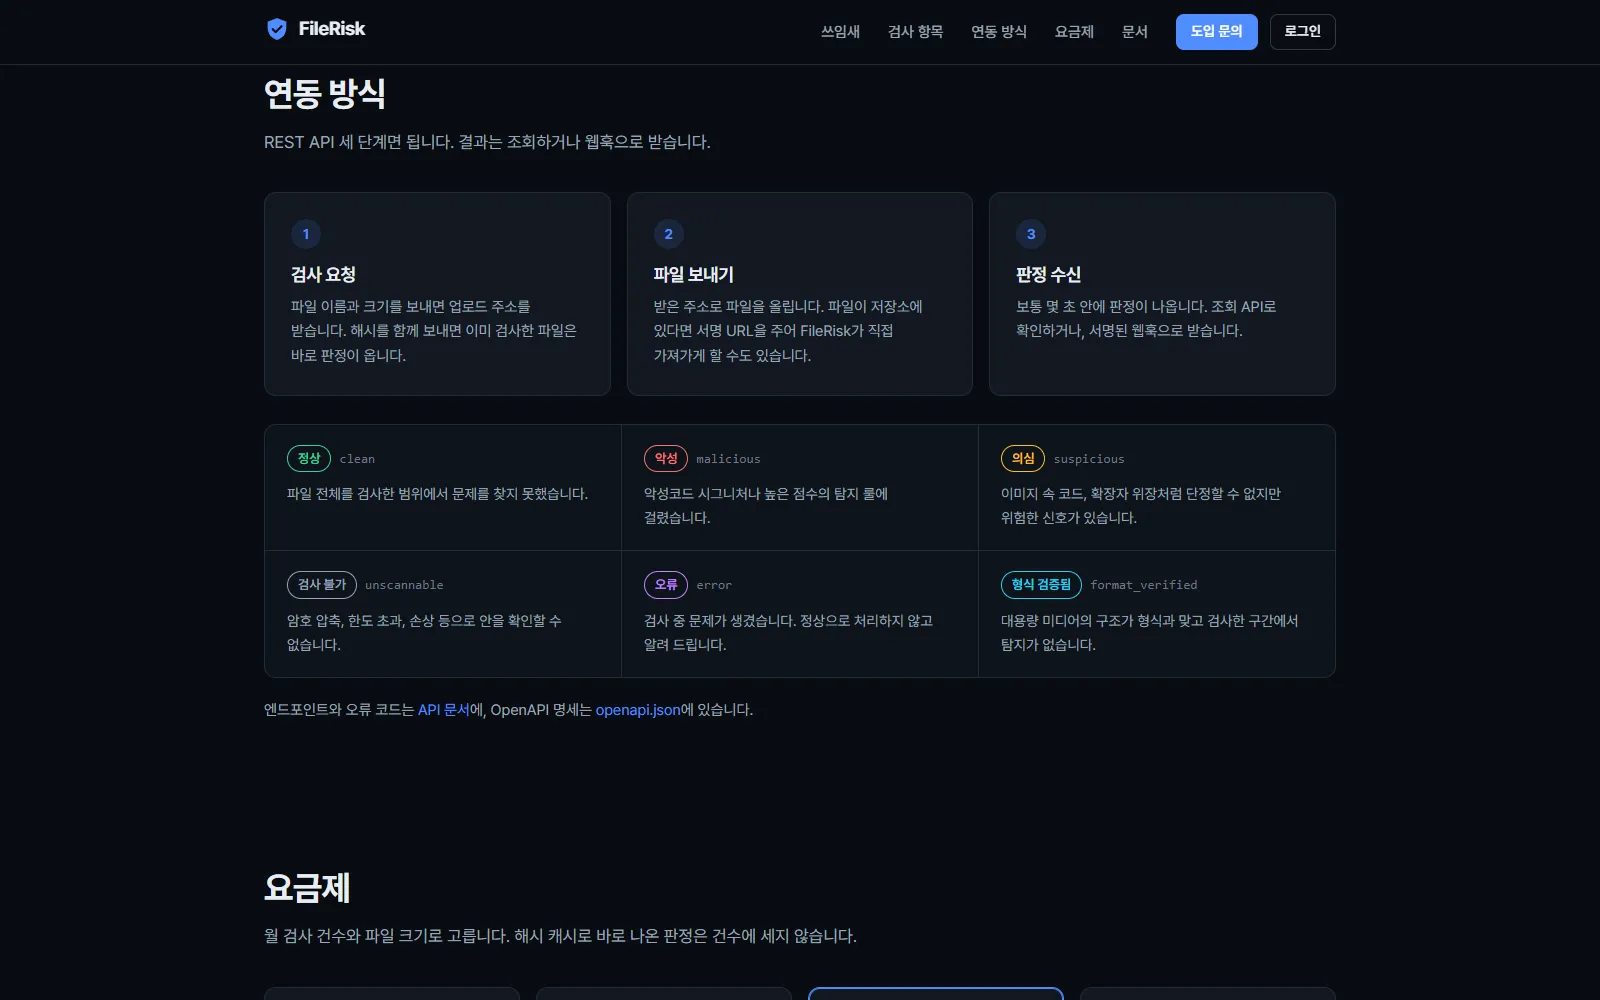
Integración REST en tres pasos y seis veredictos