自营服务
FileRisk,文件恶意软件检测 API
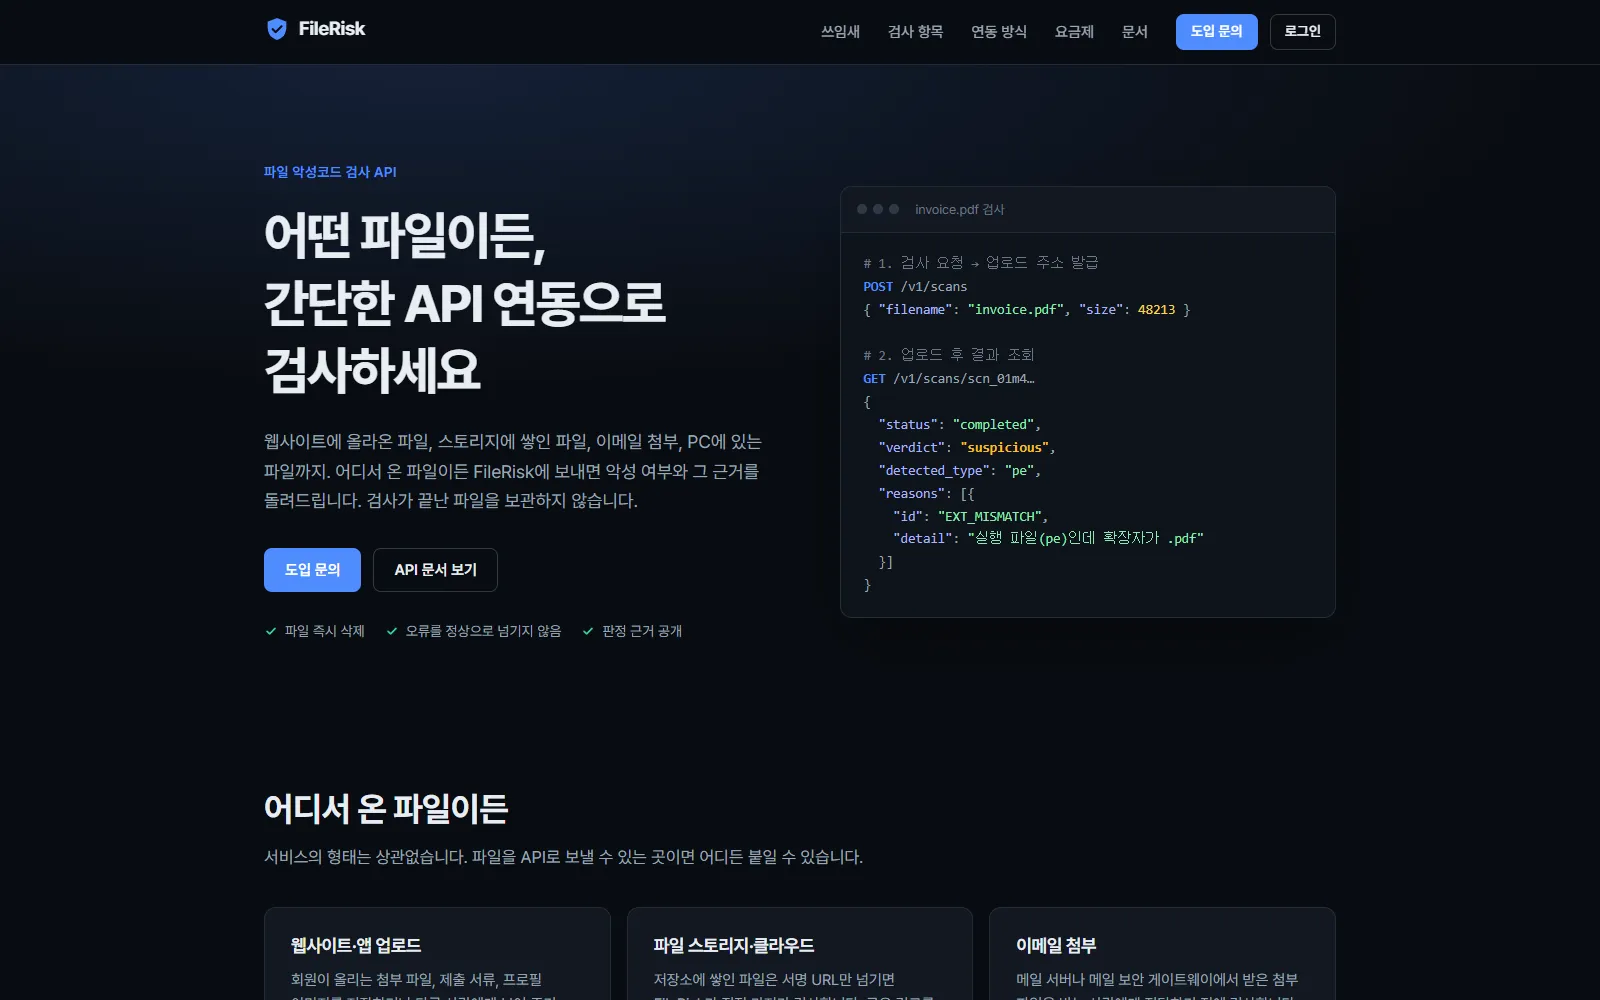
无论文件来自何处,通过 API 发送即可得到是否恶意及其依据,检测完成后立即删除文件的检测服务。网页上传、文件存储、邮件附件、业务系统,一次 API 调用即可接入。
为什么做
只要是有文件往来的服务,就需要确认上传的文件是否安全。但商用检测引擎成本高昂,把文件交给外部检测服务又不知道客户的文件会留在哪里。检测服务本身不能成为又一个风险。
于是我们建成了不留存文件的检测 API。网站上传、文件存储、邮件附件、企业终端、文档采集管道、业务系统,只要能通过 API 发送文件的地方都能接入。BITBOX CLOUD 的文件检测也使用同一个 API。
能做什么
三步对接
请求检测获得上传地址,把文件上传到该地址,然后接收判定。若文件已在存储中,只需传递签名 URL,由 FileRisk 直接获取。同一文件反复出现时,只发送 SHA-256 哈希即可免上传得到判定。结果通过查询 API 读取或由签名 Webhook 推送。
六种判定与依据
正常、恶意、可疑、无法检测、错误、格式已验证。每个判定都附带依据列表,说明哪个引擎看到了什么,以及引擎和签名版本,可以原样记录和解释结果。检测超时或引擎出问题时报告为错误而非正常,加密压缩包等无法查看内容的文件标为无法检测。
多层检测
- 恶意软件签名。识别已知恶意软件,签名自动更新。
- 检测规则。查找 Webshell 和恶意脚本,命中的规则作为依据记录。
- 格式伪装检测。查找扩展名与实际格式不符的文件、双重扩展名、藏在图片中的代码、含脚本的 SVG。
- 压缩结构检查。自行解压 zip、gzip、bzip2、xz、tar,识别压缩炸弹与深层嵌套。
- 大型媒体格式验证。超过 100MB 的视频、音频原件只检测必要区段,确认文件结构与格式相符。
- 哈希缓存。已检测过的文件无需上传即可立即得到判定。
值得信赖的检测
- 不保留文件。检测一结束就删除,只留下判定与依据。也没有导出被检出文件的功能。
- 文件本体不经过 API 服务器,直接发往检测服务器。
- 不把错误当作正常。无法查看的文件会标为无法检测或错误。
- 上线前用数十万个正常文件检查了误报和检测时间。
开始使用
可用免费套餐立即接入,再按检测量升级套餐。API 文档和 OpenAPI 规范均已公开。
成果
3 步
请求检测、发送文件、接收判定。结果可查询或通过签名 Webhook 接收
6 种判定
正常、恶意、可疑、无法检测、错误、格式已验证。附依据列表和引擎、签名版本
0
检测后保留的文件。只保存判定与依据,也没有导出被检出文件的功能
几秒
大多数文件得到判定所需的时间。已检测过的文件仅凭哈希即时判定
检测结果的含义
实施前一个"正常"。超时和错误也混在正常里
实施后六种判定和依据列表。无法查看的文件明确标为无法检测或错误
客户文件的去向
实施前交给外部检测服务后不知道留在哪里
实施后文件只发往检测服务器,结束后立即删除
已在存储中的文件
实施前要检测必须下载后重新上传
实施后只需传递签名 URL 即直接获取检测。相同文件仅凭哈希判定
压缩文件
实施前解压时卡住或被压缩炸弹击垮
实施后自行解压识别压缩炸弹与深层嵌套,加密压缩包标为无法检测
界面
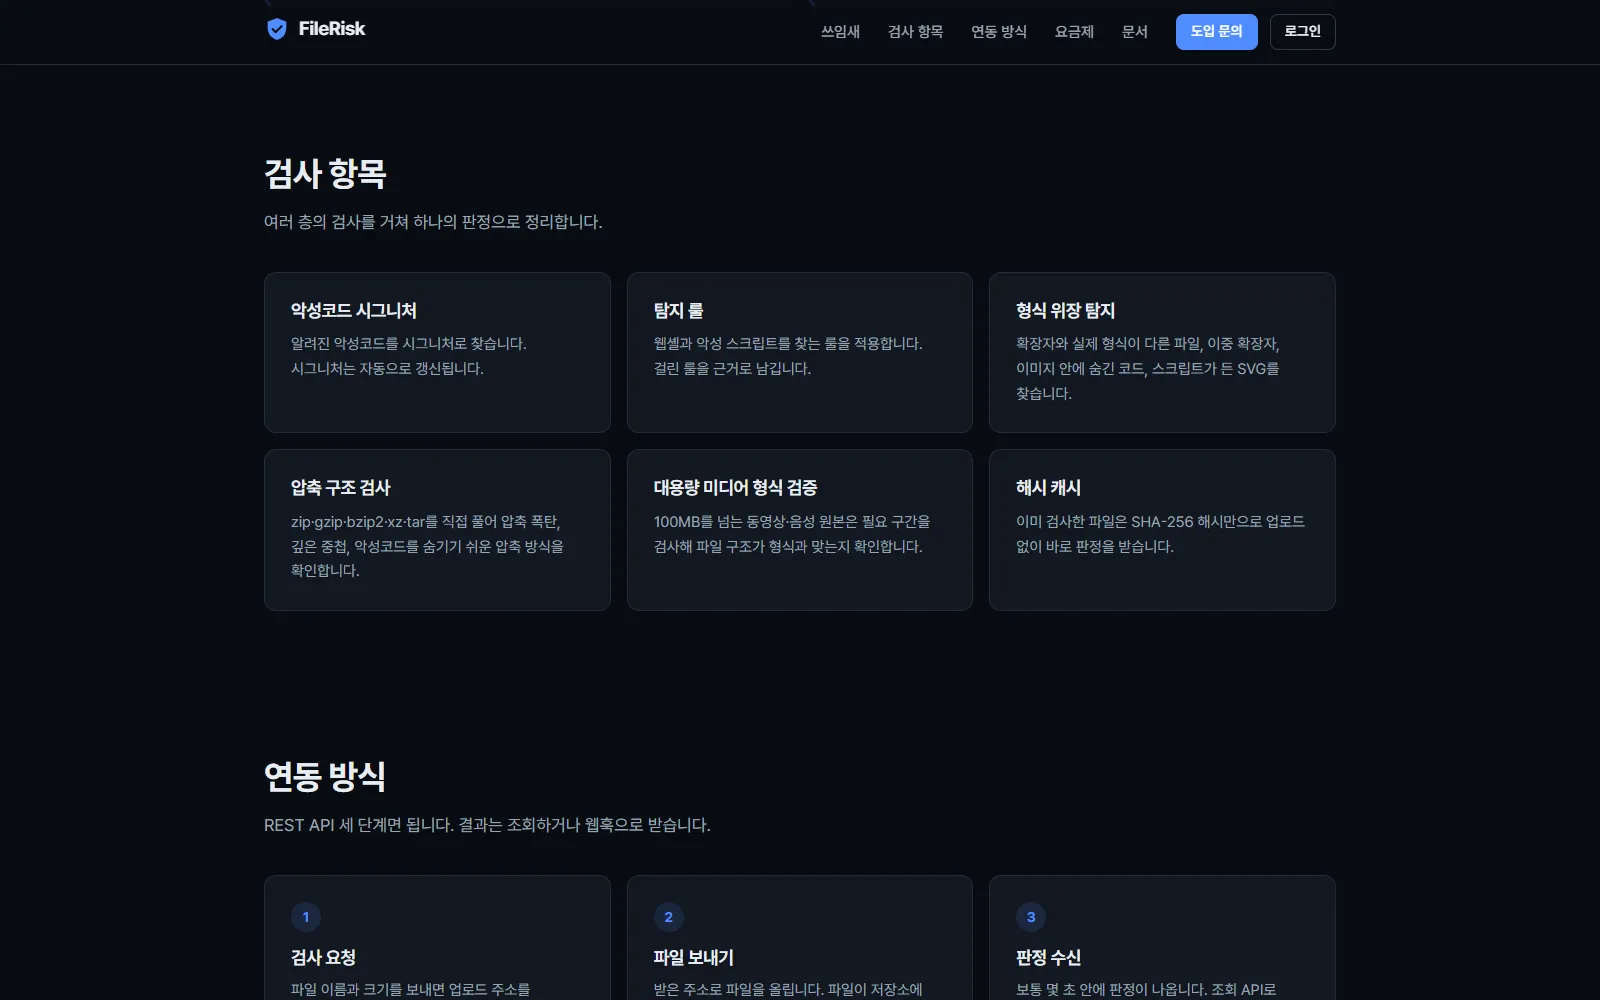
从签名、检测规则、格式伪装、压缩结构、大型媒体到哈希缓存的多层检测 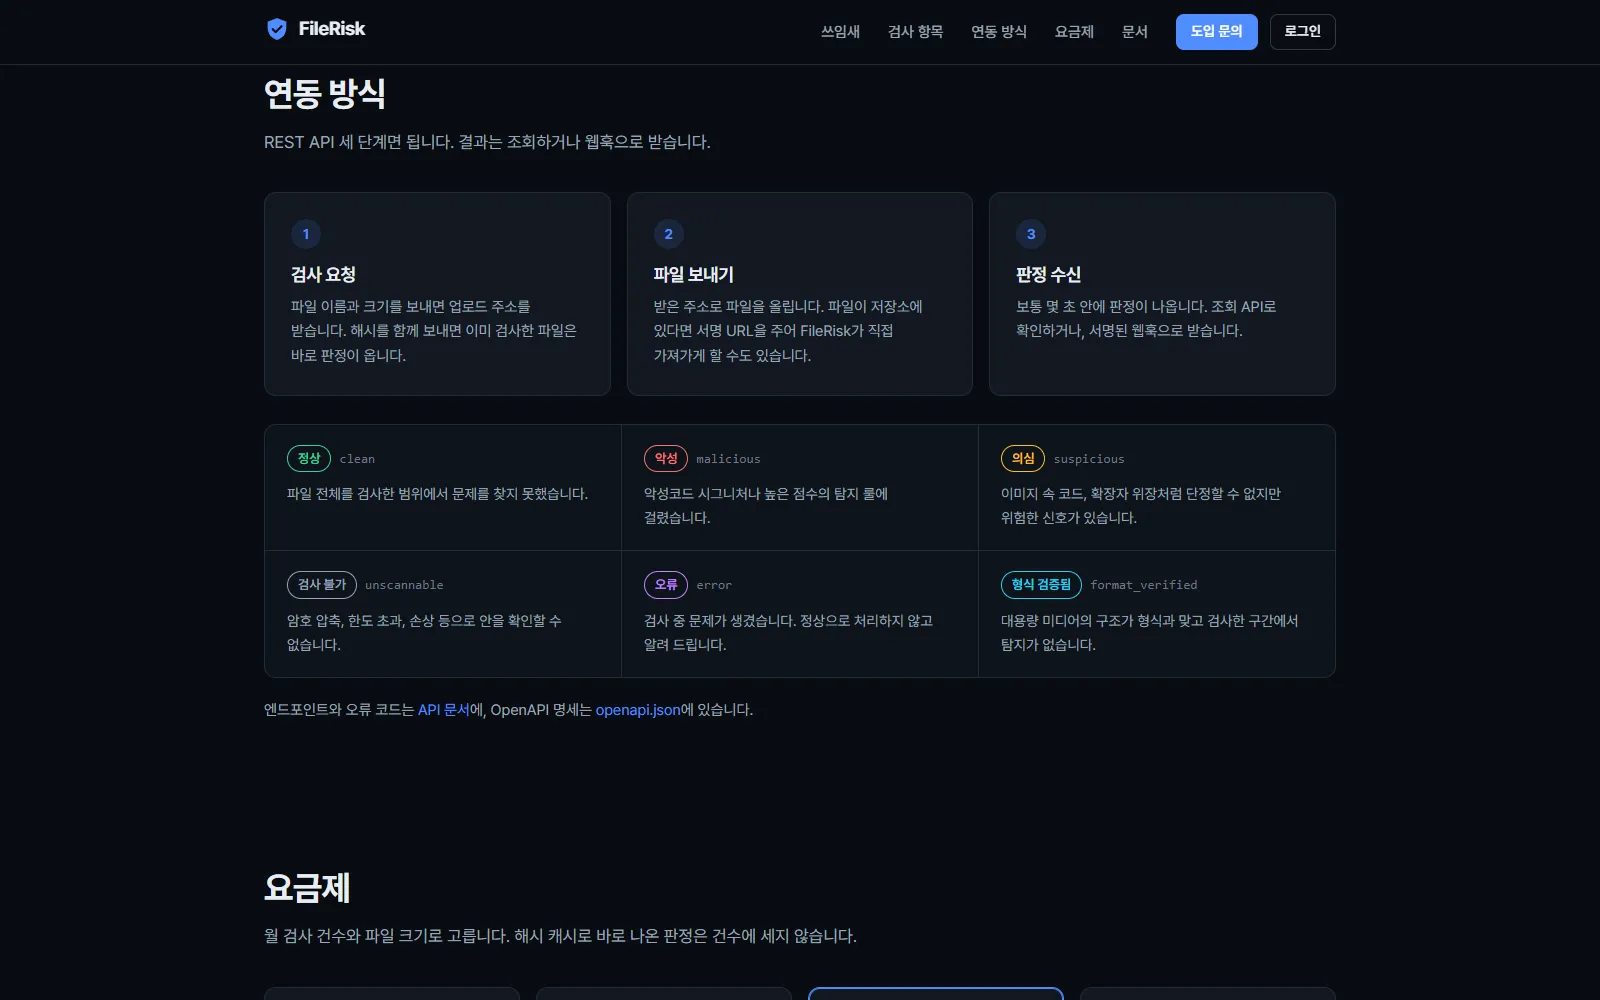
REST 三步对接与六种判定