自社サービス
FileRisk、ファイルマルウェア検査API
どこから来たファイルでもAPIで送れば悪性かどうかとその根拠を返し、検査が終わったファイルはすぐに消す検査サービスです。ウェブアップロード、ファイルストレージ、メール添付、業務システムのどこでもAPI呼び出し一つで接続できます。
なぜ作ったか
ファイルが行き交うサービスなら、上がってきたファイルが安全か確認しなければなりません。ところが商用の検査エンジンはコストが大きく、外部の検査サービスにファイルを渡すとお客様のファイルがどこに残るか分かりません。検査サービスがもう一つのリスクになってはいけません。
そこでファイルを残さない構造の検査APIを作りました。ウェブサイトのアップロード、ファイルストレージ、メール添付、社内端末、文書収集パイプライン、業務システムまで、ファイルをAPIで送れる場所ならどこでも接続できます。BITBOX CLOUDのファイル検査にも同じAPIを使っています。
何ができるか
三段階の連携
検査を要求してアップロード先を受け取り、そこにファイルを上げ、判定を受け取ります。ファイルが既にストレージにあれば、署名URLだけを渡してFileRiskに直接取得させることができます。同じファイルが繰り返し来るならSHA-256ハッシュだけを送り、アップロードなしで判定を受けます。結果は照会APIで見るか、署名付きWebhookで受け取ります。
六つの判定と根拠
正常、悪性、疑わしい、検査不可、エラー、形式検証済み。どのエンジンが何を見て判断したかの根拠リストとエンジン・シグネチャのバージョンを一緒に返すので、結果をそのまま記録し説明できます。検査時間を超えたりエンジンに問題が起きたりすれば正常ではなくエラーとして知らせ、暗号化圧縮のように中身を確認できないファイルは検査不可として区別します。
多層の検査
- マルウェアシグネチャ。既知のマルウェアを見つけ、シグネチャは自動更新されます。
- 検知ルール。ウェブシェルと悪性スクリプトを見つけ、該当したルールを根拠として残します。
- 形式偽装の検知。拡張子と実際の形式が異なるファイル、二重拡張子、画像に隠したコード、スクリプト入りSVGを見つけます。
- 圧縮構造検査。zip、gzip、bzip2、xz、tarを自前で展開し、圧縮爆弾と深いネストを確認します。
- 大容量メディア形式検証。100MBを超える動画・音声の原本は必要な区間だけを検査し、ファイル構造が形式と合うか確認します。
- ハッシュキャッシュ。検査済みのファイルはアップロードなしで即座に判定を受けます。
信頼して任せられる検査
- ファイルを保管しません。検査が終わるとすぐに削除し、判定と根拠だけを残します。検知したファイルを外部に取り出す機能もありません。
- ファイル本体はAPIサーバーを通らず、検査サーバーへ直接送られます。
- エラーを正常として扱いません。確認できなかったファイルは検査不可やエラーとして知らせます。
- 公開前に数十万個の正常ファイルで誤検知と検査時間を点検しました。
はじめる
無料プランですぐに連携を試し、検査量に合わせてプランを上げられます。API文書とOpenAPI仕様を公開しています。
成果
3段階
検査要求、ファイル送信、判定受信。結果は照会か署名付きWebhookで
6つの判定
正常、悪性、疑わしい、検査不可、エラー、形式検証済み。根拠リストとエンジン・シグネチャのバージョン付き
0
検査後に残すファイル。判定と根拠だけを保管し、検知したファイルを取り出す機能もない
数秒
ほとんどのファイルで判定までにかかる時間。検査済みのファイルはハッシュだけで即座に
検査結果の意味
導入前「正常」の一言。タイムアウトやエラーも正常に混ざる
導入後六つの判定と根拠リスト。確認できなかったファイルは検査不可やエラーと明示
顧客ファイルの行方
導入前外部の検査サービスにファイルを渡すとどこに残るか分からない
導入後ファイルは検査サーバーにだけ送られ、終わると即座に削除
ストレージに既にあるファイル
導入前検査するにはダウンロードして上げ直す必要がある
導入後署名URLを渡すだけで直接取得して検査。同じファイルはハッシュだけで判定
圧縮ファイル
導入前展開中に止まるか、圧縮爆弾にやられる
導入後自前で展開して圧縮爆弾と深いネストを確認し、暗号化圧縮は検査不可と表示
画面
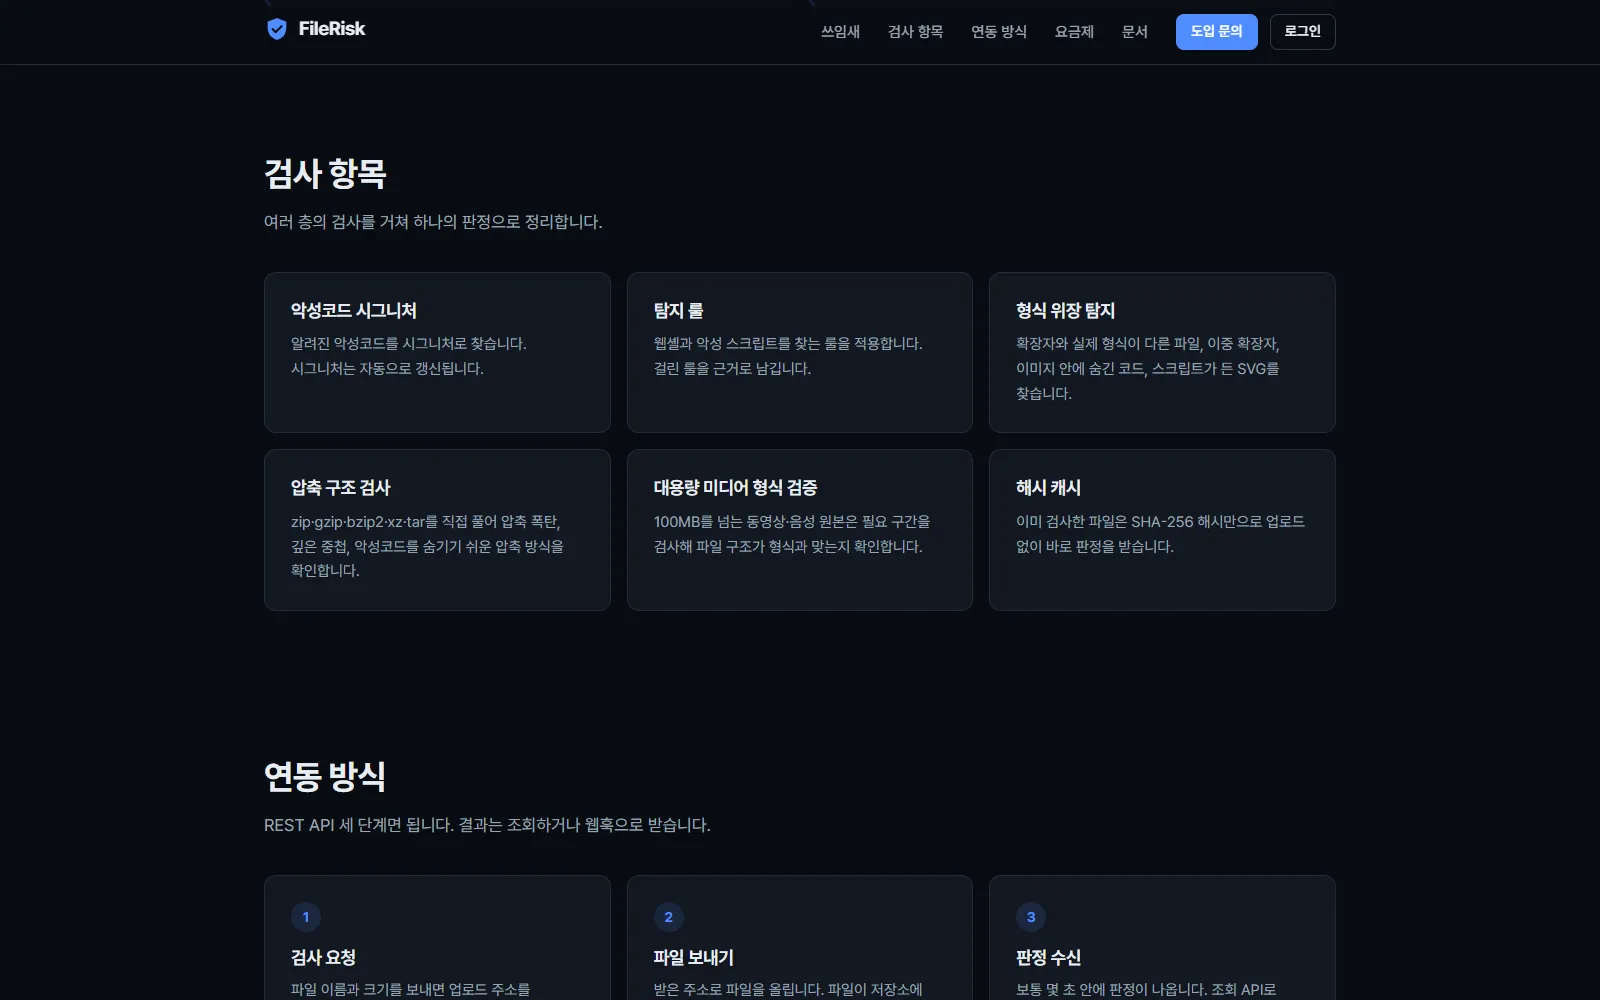
シグネチャ、検知ルール、形式偽装、圧縮構造、大容量メディア、ハッシュキャッシュまで多層の検査 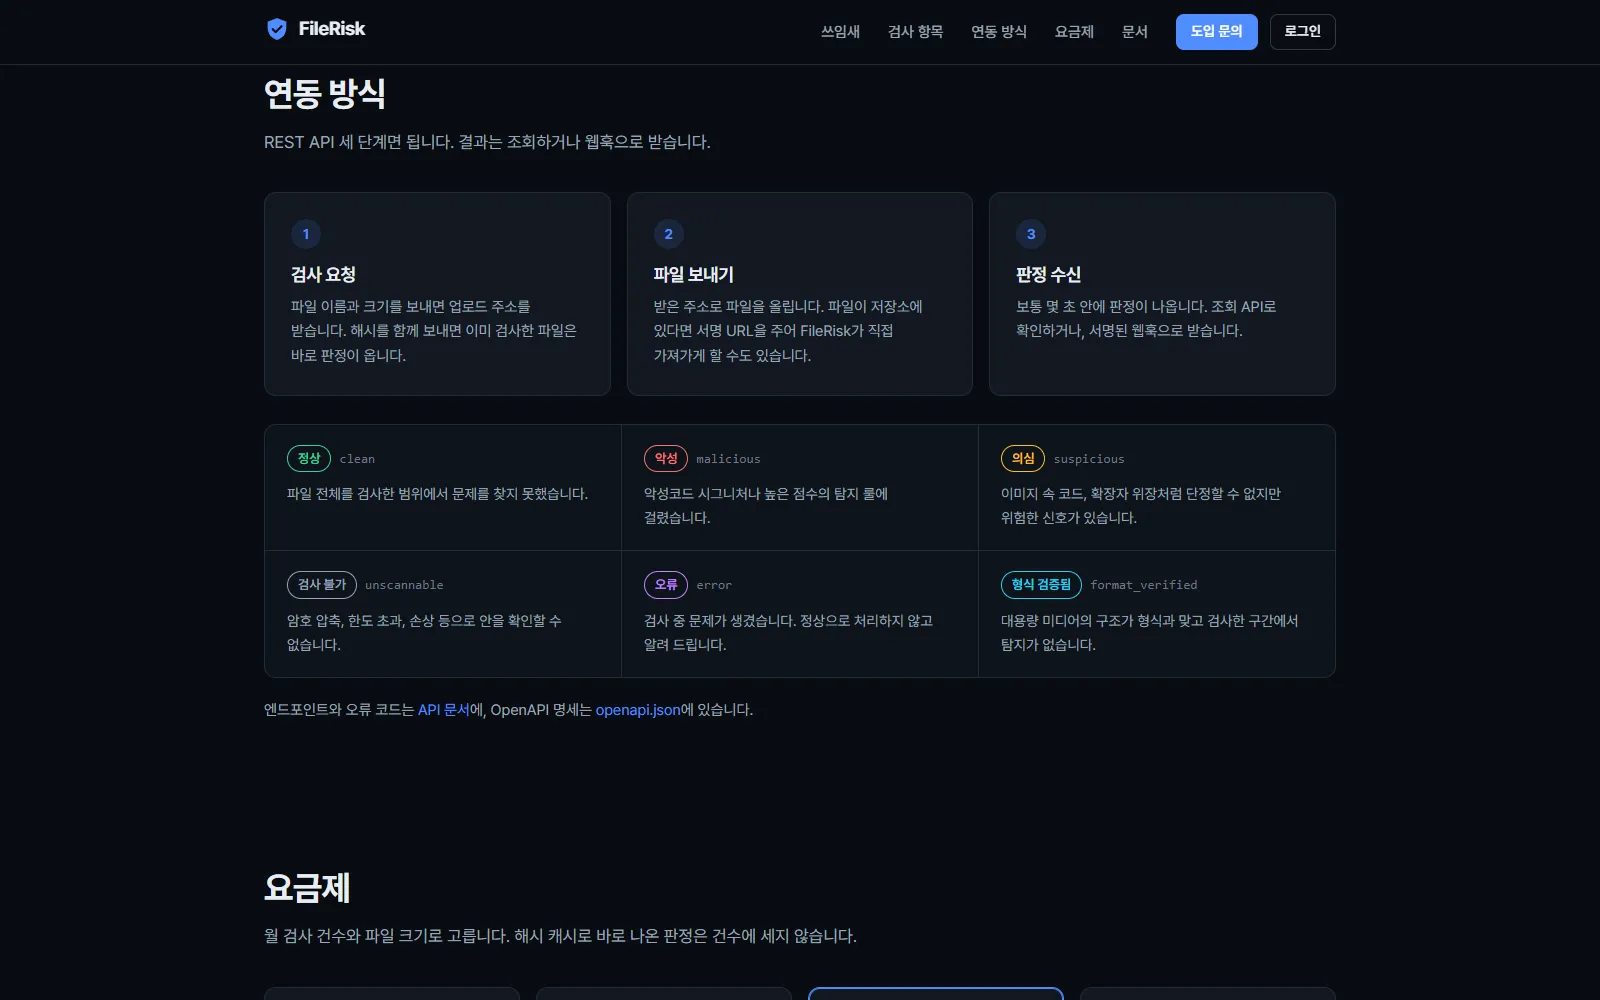
REST三段階の連携と六つの判定